Fazer um SaaS aparecer na tela hoje pode levar horas. Fazer essa aplicação se comportar corretamente quando começam a chegar usuários é outra história.
Um SaaS feito com IA não precisa nascer com a arquitetura de uma empresa global. Precisa de limites claros entre interface, regras de negócio, dados e serviços externos.
A arquitetura mínima em uma visão
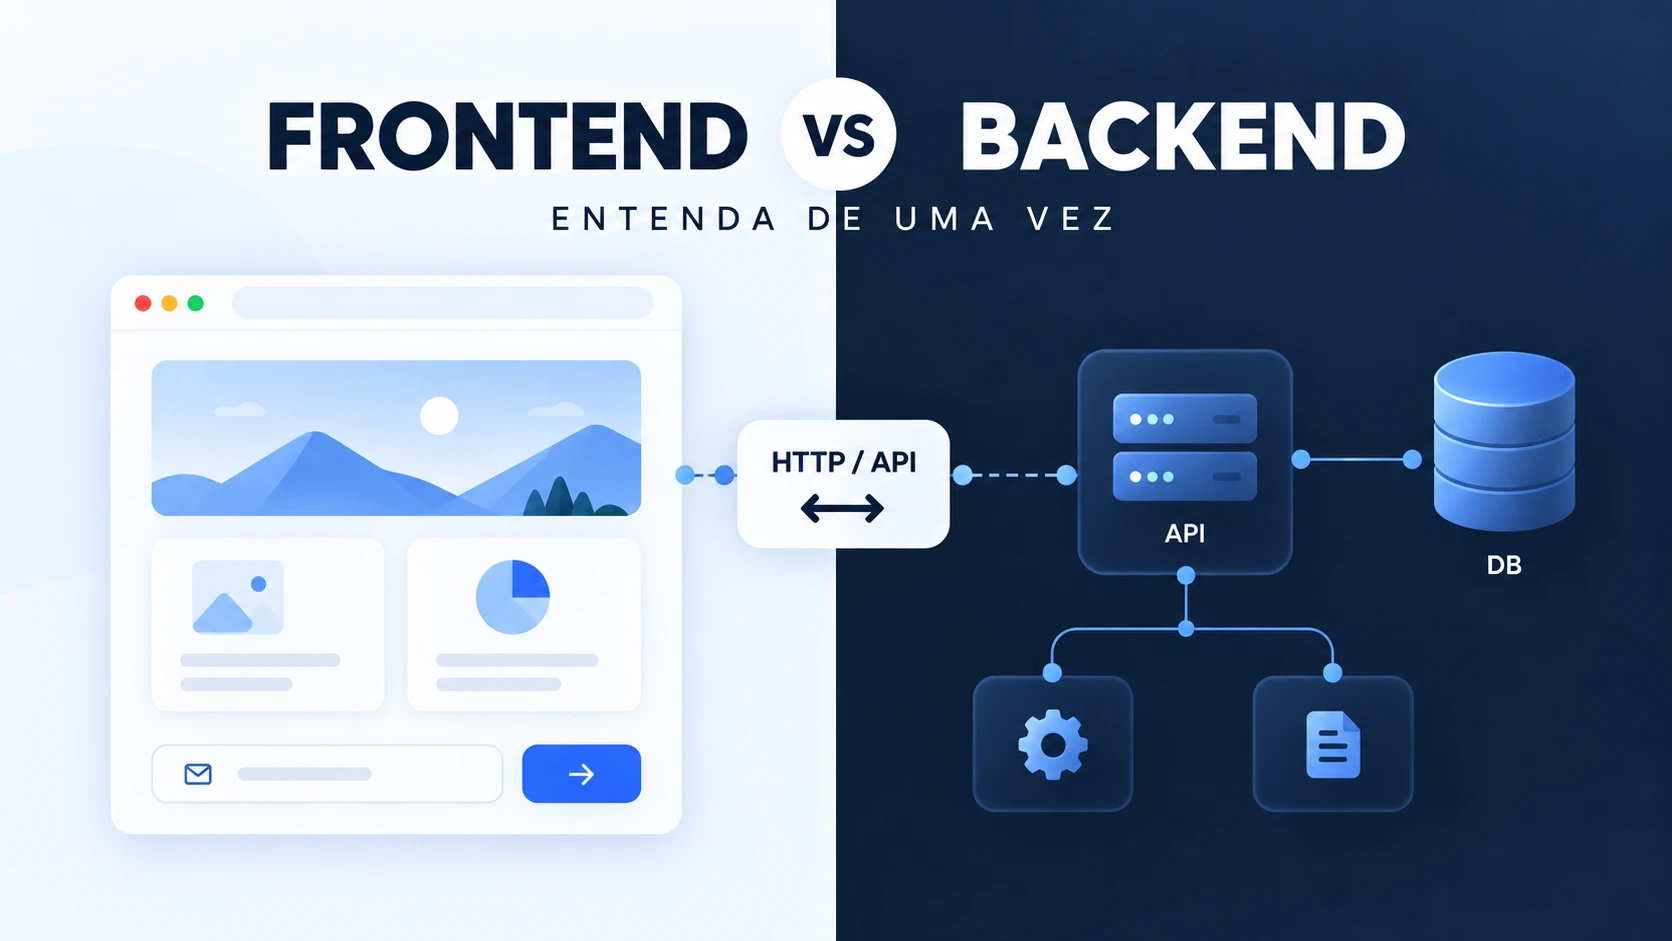
Cada seta representa uma fronteira. Se o frontend fala com o banco, políticas devem impedir que um usuário leia dados de outro. Se o backend chama uma API de IA, a chave não pode chegar ao navegador.
1. Frontend: experiência, não autoridade
O frontend apresenta dados, coleta ações e informa estados. Pode validar campos para melhorar a experiência, mas não deve ser a única barreira contra operações sensíveis.
Esconder um botão administrativo não impede uma chamada direta. Preço, saldo, papel e propriedade devem ser confirmados em uma camada confiável.
Seu sistema foi criado com IA?
Organizei em um guia o processo que utilizo para revisar acessos, banco, RLS, chaves, APIs e outros pontos antes do deploy.
Security IA — Guia pré-deploy
R$19,90
Conhecer o guia →
2. Backend: regras e operações privadas
O backend pode ser servidor tradicional, funções serverless ou edge functions. A responsabilidade é aplicar regras, validar entrada e conversar com serviços privados.
Em cada operação, confirme identidade, autorização e estado atual. Pagamentos, convites, mudanças de plano e ações administrativas devem ser idempotentes e auditáveis.
3. Banco de dados: modele o isolamento
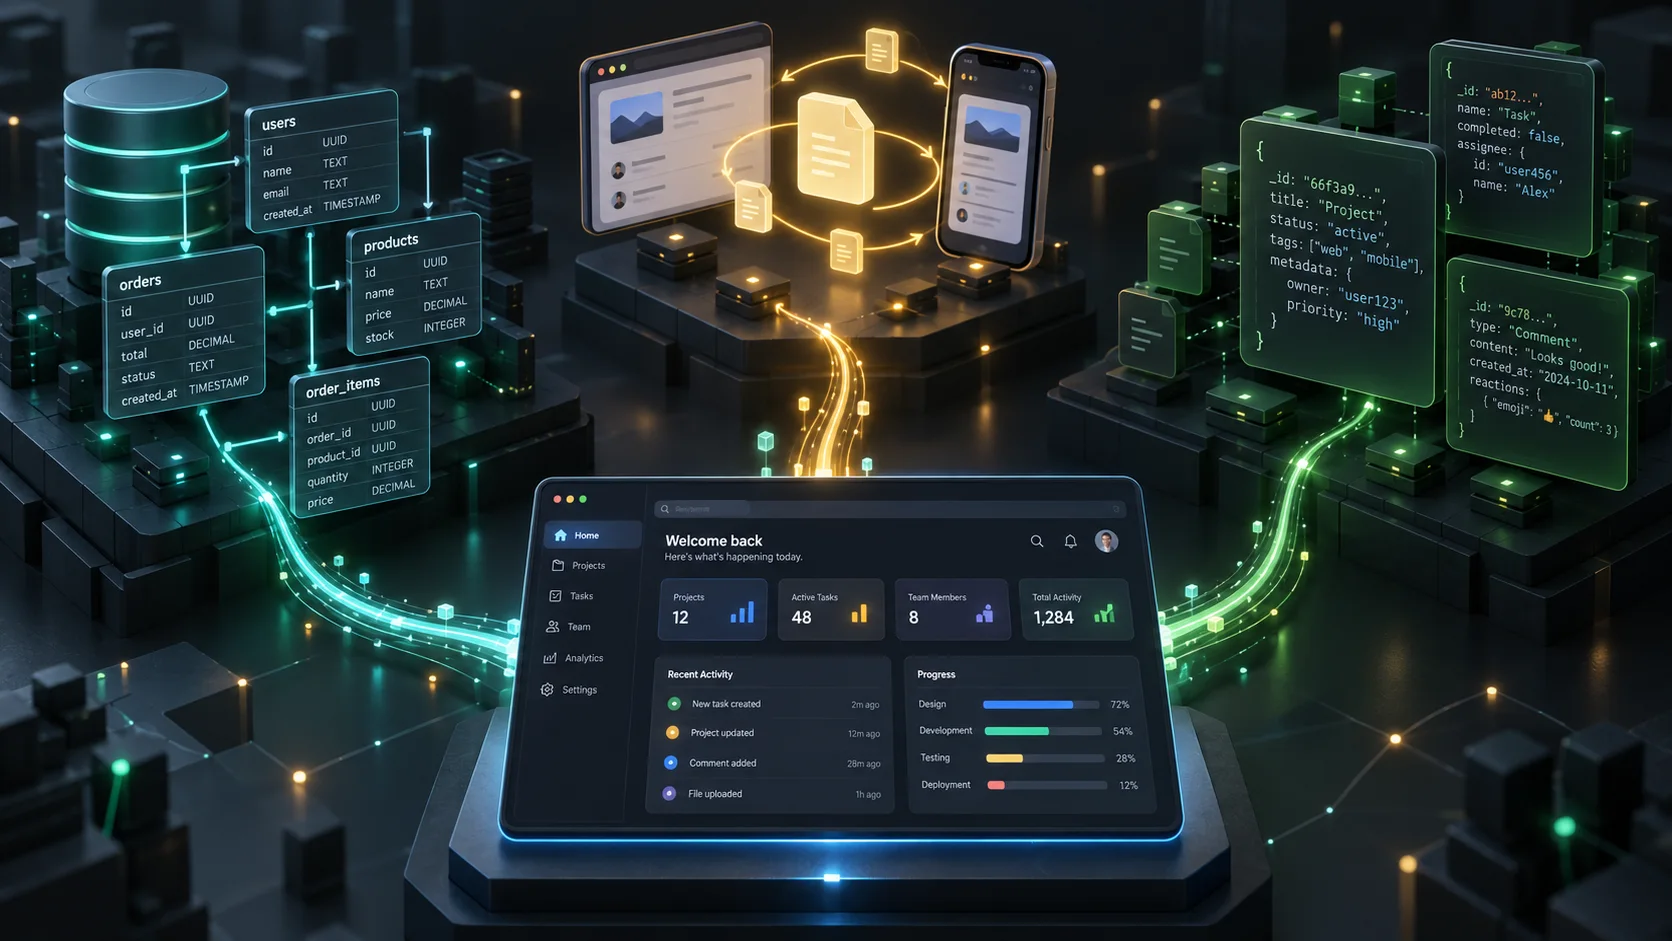
Projetos SaaS relacionam usuários, organizações, assinaturas, projetos e registros. Inclua referência explícita ao proprietário ou organização nas tabelas relevantes.
Evite confiar que toda consulta lembrará do filtro correto. Quando possível, aplique regras perto dos dados. Em PostgreSQL com Supabase, isso normalmente envolve RLS.
Teste com contas de organizações diferentes. Uma consulta esquecida pode transformar um bug comum em vazamento entre clientes.
4. Autenticação e autorização
Autenticação cuida de cadastro, login, sessão e recuperação de senha. Autorização define papéis e ações. Modele apenas os papéis necessários.
Para usuário comum, administrador da organização e operador interno, documente quais recursos podem ser lidos, criados, alterados e excluídos.
5. Storage e uploads
Arquivos possuem riscos próprios: tipo, tamanho, visibilidade, nome e acesso. Defina limites, valide no servidor e evite bucket público para conteúdo privado.
Use URLs temporárias quando apropriado e confirme a relação entre usuário e arquivo.
Está construindo com IA? Antes de colocar usuários reais no sistema, faça uma revisão pré-deploy. Conheça o Security IA.
6. Pagamentos e webhooks
Não libere recursos apenas porque o navegador voltou do checkout. Confirme eventos assinados no servidor e mantenha a assinatura sincronizada.
Webhooks podem ser reenviados e chegar fora de ordem. Armazene o identificador do evento, processe com idempotência e registre o resultado.
7. Logs, métricas e alertas
Registre identificador de requisição, operação, duração e resultado, sem senhas ou tokens. Monitore cadastro, login, pagamento, operação principal e filas.
Veja o guia de observabilidade de sistemas.
8. Deploy, migrações e rollback
Separe desenvolvimento e produção. Versione migrações e teste num ambiente intermediário. Cada deploy importante precisa de uma forma conhecida de retornar à versão anterior.
Evite alterações destrutivas de banco no mesmo passo em que o código passa a depender delas. Prefira mudanças compatíveis e remoção posterior.
9. Backups e recuperação
Configure backups de acordo com a criticidade e teste restauração. Defina quanto de informação pode ser perdido e quanto tempo o serviço pode ficar fora do ar.
Checklist do SaaS pronto para usuários
Regras críticas validadas no servidor.
Isolamento entre contas testado.
Chaves privadas fora do frontend.
Uploads e webhooks protegidos.
Rate limits definidos.
Logs e alertas acionáveis.
Migrações, backups e rollback verificados.
Custos variáveis monitorados.
Seu MVP pode ser simples. A forma como protege dados e operações não deveria ser improvisada.
Antes de publicar seu sistema
Se este conteúdo fez você perceber que existem pontos do seu projeto que nunca foram revisados, esse é exatamente o objetivo do Security IA.
O guia reúne meu processo de revisão em um checklist direto ao ponto para você aplicar no seu próprio projeto.
Perguntas frequentes
Qual é a arquitetura mínima de um SaaS?
Frontend, backend, banco, auth, autorização, storage, pagamentos, logs, backups e deploy.
Precisa de microserviços?
Na maioria dos MVPs, não. Comece com menos peças bem definidas.
MVP precisa de segurança?
Sim, desde o primeiro usuário real.
Como separar clientes?
Modele organização ou proprietário e aplique autorização em todas as operações.