Como integrar pagamentos recorrentes em um sistema
Integrar pagamentos recorrentes em um sistema parece simples à primeira vista: o cliente escolhe um plano, informa uma forma de pagamento e recebe uma nova cobrança todos os meses.
Na prática, existe uma engrenagem bem maior funcionando por trás.
O sistema precisa saber quando uma assinatura começa, quando uma cobrança deve acontecer, se o pagamento foi aprovado, quando o cartão falhou, se o cliente trocou de plano, se houve cancelamento e até o que fazer quando uma mesma notificação de pagamento chega duas vezes.
É por isso que uma boa integração de pagamentos recorrentes não deve ser tratada apenas como um “botão de pagar”.
Ela faz parte da arquitetura do sistema.
Neste guia, você vai entender como estruturar pagamentos recorrentes em um SaaS, plataforma, aplicativo ou sistema personalizado, quais tecnologias estão envolvidas e quais erros precisam ser evitados antes de colocar a cobrança em produção.
O que são pagamentos recorrentes?
Pagamento recorrente é uma cobrança que se repete de acordo com uma periodicidade previamente definida.
Pode acontecer, por exemplo:
semanalmente;
mensalmente;
trimestralmente;
semestralmente;
anualmente;
ou de acordo com alguma regra específica do negócio.
É o modelo utilizado por serviços de streaming, academias, softwares SaaS, escolas, clubes de assinatura, sistemas B2B e inúmeras outras empresas.
A principal diferença para uma compra tradicional está no ciclo de vida.
Em uma compra única, normalmente temos:
cliente → pagamento → aprovação → entrega
Na recorrência, o relacionamento continua:
cliente → assinatura → cobrança → pagamento → renovação → nova cobrança → nova renovação
E esse ciclo pode permanecer ativo durante anos.
Isso muda completamente a arquitetura necessária.
Pagamento recorrente não é a mesma coisa que parcelamento
Essa diferença causa bastante confusão.
Imagine uma compra de R$ 1.200 dividida em 12 parcelas de R$ 100.
O cliente assumiu uma compra única de R$ 1.200, que apenas será paga em parcelas.
Agora imagine um software que custa R$ 100 por mês.
Nesse caso, temos uma assinatura. O sistema continuará cobrando enquanto o contrato estiver ativo.
São operações diferentes.
Na documentação do Asaas, por exemplo, assinaturas são tratadas como novas cobranças geradas periodicamente, enquanto o parcelamento representa parcelas vinculadas a uma única operação.
Essa distinção precisa existir também dentro do seu banco de dados e das regras de negócio.
Como funciona uma integração de pagamento recorrente?
Uma arquitetura comum possui quatro componentes principais:
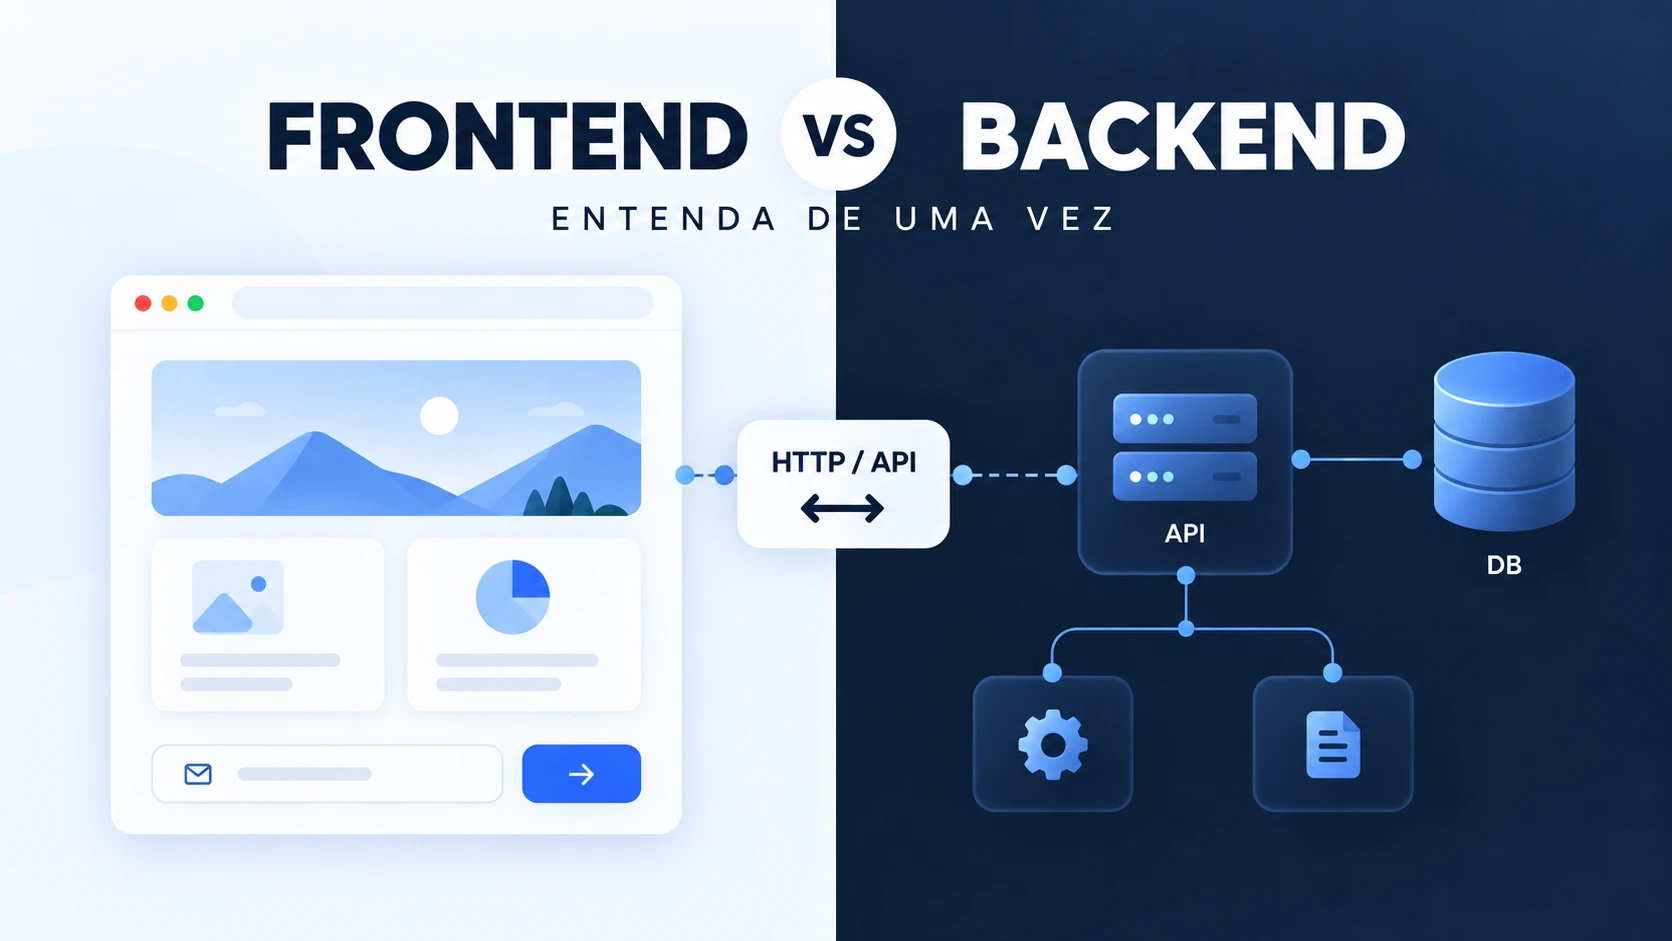
Seu sistema → backend → gateway de pagamento → instituição financeira
Ao mesmo tempo, existe outro fluxo no sentido contrário:
gateway → webhook → backend → banco de dados → sistema
O primeiro fluxo cria a cobrança.
O segundo informa o que aconteceu com ela.
Essa segunda parte é justamente onde muitas integrações frágeis começam a quebrar.
Seu sistema não deve simplesmente enviar uma cobrança e presumir que ela foi paga.
Ele precisa esperar a confirmação do processador.
Um exemplo prático
Imagine um sistema de gestão com três planos:
Plano | Valor | Recorrência |
|---|---|---|
Básico | R$ 49 | Mensal |
Profissional | R$ 99 | Mensal |
Empresa | R$ 249 | Mensal |
Quando uma empresa escolhe o plano Profissional, o seu sistema pode:
criar ou localizar o cliente no gateway;
iniciar um checkout;
receber a confirmação do pagamento;
criar ou confirmar a assinatura;
salvar o identificador da assinatura;
ativar o plano dentro do sistema.
No mês seguinte, o seu backend não precisa criar manualmente outro pagamento.
O próprio serviço de recorrência executa o novo ciclo e informa o resultado ao sistema.
É exatamente essa separação de responsabilidades que deixa a arquitetura mais previsível.
API de pagamento recorrente: onde ela entra?
API é a ponte entre o seu sistema e a plataforma responsável pelos pagamentos.
Seu backend pode fazer solicitações como:
Criar cliente↓Criar plano ou preço↓Criar assinatura↓Consultar assinatura↓Alterar plano↓Cancelar assinatura↓Consultar cobranças
Cada gateway possui sua própria estrutura.
No Mercado Pago, por exemplo, a API de Assinaturas possui endpoints específicos para criação e gerenciamento das assinaturas.
No Asaas, uma assinatura gera novas cobranças conforme a recorrência configurada, e cada cobrança possui ID e status próprios.
Já a Pagar.me possui o objeto subscription, responsável por representar a própria recorrência.
O conceito, porém, continua parecido.
Seu sistema controla o produto.
O gateway controla a operação financeira.
Como integrar pagamentos recorrentes em um sistema passo a passo
1. Defina primeiro a regra de cobrança
Antes de escolher qualquer API, responda às perguntas de negócio.
Quanto será cobrado?
Qual é a periodicidade?
Existe teste grátis?
O primeiro pagamento é imediato?
Existe plano anual?
O cliente pode fazer upgrade?
Existe downgrade?
Haverá cobrança proporcional?
Quantos dias de atraso serão tolerados?
Quando o acesso será bloqueado?
Como funciona o cancelamento?
Essas decisões precisam existir antes do código.
Caso contrário, a equipe acaba tentando resolver regras comerciais enquanto desenvolve a integração.
2. Escolha o provedor de pagamento
A escolha não deve ser feita apenas pela taxa cobrada.
Para sistemas, é importante analisar também:
Critério | O que verificar |
|---|---|
API | Qualidade da documentação e endpoints disponíveis |
Recorrência | Planos, assinaturas e diferentes ciclos |
Webhooks | Eventos disponíveis e autenticação |
Meios de pagamento | Cartão, Pix, Pix Automático, boleto |
Sandbox | Ambiente completo para testes |
Retentativas | Tratamento de cobranças recusadas |
Portal do cliente | Alteração de cartão, cancelamento e faturas |
Prorrata | Upgrade e downgrade durante o ciclo |
Split | Necessário principalmente em marketplaces |
Conciliação | Consulta e histórico das transações |
Segurança | Tokenização e mecanismos de validação |
Algumas opções comuns no Brasil incluem Stripe, Mercado Pago, Asaas, Pagar.me e PagBank.
Não existe necessariamente uma plataforma ideal para todos os projetos.
Um SaaS internacional pode ter necessidades diferentes de um sistema B2B brasileiro que depende de Pix e boleto.
3. Crie o cliente no gateway
Normalmente o seu usuário já possui um registro no próprio sistema.
Por exemplo:
usersidnameemail
Ao iniciar uma assinatura, o gateway também criará um identificador para esse cliente.
Seu banco pode guardar algo semelhante a:
usersidnameemailpayment_provider_customer_id
Isso cria uma relação entre:
Cliente no seu sistema↓Cliente no gateway
O mesmo princípio vale para a assinatura.
subscriptionsiduser_idprovider_subscription_idplan_idstatuscurrent_period_startcurrent_period_end
O detalhe importante é que você guarda identificadores e estados necessários para sua aplicação, não os dados sensíveis completos do cartão.
4. Crie os planos ou preços
Dependendo do gateway, o plano pode existir dentro da própria plataforma de pagamento.
Um modelo simples pode ter:
Plano ProfissionalR$ 99,00Cobrança mensal
Alguns sistemas também trabalham com preços mais sofisticados.
Por exemplo:
R$ 199/mês+R$ 0,10 por operação acima de 5.000 operações
Isso é chamado de cobrança baseada em uso.
Plataformas de billing mais completas também permitem preços por usuário, faixas de consumo e modelos híbridos.
O Stripe Billing, por exemplo, oferece suporte a assinaturas e diferentes modelos de precificação, incluindo cobrança baseada em uso.
5. Utilize um checkout seguro
Evite criar um formulário convencional que receba os dados completos do cartão e envie tudo ao seu próprio backend.
O caminho mais seguro costuma ser utilizar:
checkout hospedado pelo gateway;
componentes seguros fornecidos pelo processador;
tokenização.
Na tokenização, o dado sensível é substituído por um identificador que pode ser utilizado posteriormente para as operações autorizadas.
O PCI Security Standards Council possui orientações específicas para tokenização e deixa claro que dados sensíveis de autenticação, como códigos de verificação do cartão, não devem ser armazenados após a autorização.
Em outras palavras:
não transforme seu banco de dados em um cofre improvisado de cartões.
Deixe essa responsabilidade para a infraestrutura especializada do provedor.
6. Crie a assinatura
Depois de o cliente escolher um plano e configurar o meio de pagamento, o backend solicita a criação da assinatura.
Um fluxo simplificado poderia ser:
const subscription = await paymentProvider.createSubscription({ customerId: customer.paymentProviderId, planId: "professional_monthly"});
O formato real varia de acordo com cada API.
O importante é salvar o identificador retornado:
await database.subscriptions.create({ userId: user.id, providerSubscriptionId: subscription.id, status: subscription.status});
Esse ID será utilizado posteriormente para consultar, atualizar ou cancelar a assinatura.
7. Configure os webhooks
Aqui começa uma das partes mais importantes de toda a integração.
Um webhook permite que a plataforma de pagamento avise seu sistema quando alguma coisa acontecer.
Por exemplo:
Pagamento aprovadoPagamento recusadoAssinatura criadaAssinatura canceladaCobrança vencidaReembolso realizado
Em vez de o seu sistema perguntar à API a cada minuto:
“Esse cliente já pagou?”
o gateway avisa:
“Esse pagamento acabou de ser aprovado.”
Mercado Pago e Asaas, por exemplo, disponibilizam webhooks justamente para manter aplicações sincronizadas com alterações de pagamentos e assinaturas.
Nunca confie apenas na página de sucesso
Imagine que depois do checkout o usuário seja redirecionado para:
/seu-pagamento-foi-aprovado
Esse redirecionamento não deve ser a confirmação definitiva do pagamento.
O usuário pode fechar a página.
Uma conexão pode cair.
O redirecionamento pode falhar.
Ou alguém pode simplesmente tentar acessar aquela URL manualmente.
A confirmação real deve chegar por um mecanismo confiável do processador, normalmente através de webhook e consulta à API quando necessário.
A própria documentação do Asaas recomenda utilizar webhooks como mecanismo principal de sincronização e não tratar a successUrl como confirmação do pagamento.
8. Valide a autenticidade dos webhooks
Criar uma rota:
POST /api/webhooks/payment
e aceitar qualquer JSON recebido nela é perigoso.
Um invasor poderia tentar enviar algo como:
{ "status": "paid"}
Se o sistema simplesmente aceitar essa informação, poderia liberar uma assinatura sem nenhum pagamento real.
Por isso os provedores disponibilizam mecanismos de validação.
O Mercado Pago, por exemplo, utiliza assinatura secreta nas notificações Webhooks para que a aplicação possa verificar sua autenticidade.
O fluxo correto é:
Webhook chega↓Validar assinatura↓Identificar evento↓Verificar se já foi processado↓Registrar evento↓Atualizar assinatura
Não pule essa etapa.
9. Faça o processamento ser idempotente
Imagine que o gateway envie:
payment.paid
Seu servidor recebe o evento, processa e responde.
Mas a resposta demora ou ocorre uma falha de rede.
O provedor pode enviar o mesmo webhook novamente.
Isso é normal.
Seu sistema precisa entender:
“Eu já processei esse evento.”
Esse comportamento é chamado de idempotência.
Um modelo simples seria manter algo como:
payment_eventsidprovider_event_idevent_typeprocessed_at
Antes de executar a regra:
if (eventAlreadyProcessed(event.id)) { return;}
A própria documentação do Asaas recomenda processamento idempotente para evitar ações duplicadas quando um evento é recebido mais de uma vez.
Sem esse cuidado, o mesmo evento pode gerar:
duas ativações;
dois e-mails;
duas notas fiscais;
créditos duplicados;
atualizações inconsistentes.
10. Controle os estados da assinatura
Uma assinatura não possui apenas os estados “pago” e “não pago”.
É possível trabalhar com algo próximo de:
trialingactivepast_duepausedcanceledexpired
Os nomes exatos variam entre plataformas.
Dentro do seu produto, você pode converter esses estados para regras mais simples.
Exemplo:
Status | Acesso |
|---|---|
active | Liberado |
trialing | Liberado |
past_due | Liberado durante tolerância |
canceled | Até o fim do período contratado |
expired | Bloqueado |
O ponto central é:
o acesso do cliente deve ser consequência do estado da assinatura.
Não espalhe verificações diferentes por várias partes do sistema.
Centralize essa regra.
E quando o pagamento recorrente falha?
Cartões vencem.
Limites acabam.
Bancos recusam transações.
Clientes trocam de cartão.
Isso não significa automaticamente que o cliente decidiu cancelar seu serviço.
Por isso existe o conceito de dunning, que representa o processo de recuperação de pagamentos que falharam.
Ele pode incluir:
Tentativa falhou↓Nova tentativa automática↓Notificação ao cliente↓Solicitação de atualização do cartão↓Período de tolerância↓Suspensão
O Mercado Pago possui documentação específica para estratégias de retentativa em pagamentos recorrentes e recomenda acompanhar falhas por webhooks.
Já o Stripe Billing possui recursos voltados à recuperação de receitas, como novas tentativas de pagamento e automações relacionadas a falhas de cobrança.
A política de acesso, porém, continua sendo decisão do seu negócio.
Bloquear um cliente imediatamente após uma única tentativa recusada pode transformar uma simples troca de cartão em churn.
Como funciona o Pix Automático em sistemas?
O Pix tradicional e o Pix Automático não devem ser confundidos.
No Pix tradicional, uma nova cobrança pode ser criada todos os meses, mas o cliente normalmente precisa realizar o pagamento.
No Pix Automático existe uma autorização prévia para futuras cobranças recorrentes.
Segundo o Banco Central, a empresa define parâmetros como periodicidade, data de início e valor, obtém a autorização do cliente e então programa as cobranças de acordo com a recorrência aprovada.
Na prática:
Cliente escolhe Pix Automático↓Recebe solicitação de autorização↓Autoriza no banco↓Recorrência é cadastrada↓Cobranças futuras são programadas↓Pagamento ocorre na data determinada
Isso cria uma alternativa interessante ao cartão para mensalidades e assinaturas no Brasil.
Mas existe um detalhe importante.
Gerar um Pix mensalmente não significa utilizar Pix Automático.
São arquiteturas diferentes.
Antes de implementar, verifique se o gateway escolhido possui suporte ao Pix Automático e como a autorização, cancelamento, webhook e cobrança são tratados.
Cartão, Pix, Pix Automático ou boleto?
Não existe uma resposta universal.
Cartão
É bastante conveniente para assinaturas porque permite cobranças posteriores utilizando uma autorização e credencial tokenizada.
Por outro lado, está sujeito a:
cartão expirado;
falta de limite;
bloqueios;
recusas;
chargebacks.
Pix comum
Possui uma experiência familiar para o brasileiro e confirmação rápida.
Mas uma cobrança Pix convencional normalmente exige ação do cliente em cada ciclo.
Pix Automático
Foi pensado justamente para pagamentos recorrentes autorizados previamente.
Pode reduzir a dependência de cartão em vários modelos de negócio.
Boleto
Continua importante principalmente em operações B2B nas quais o financeiro da empresa exige esse formato.
Por outro lado, o pagamento não ocorre automaticamente apenas porque a cobrança é recorrente.
Muitas plataformas permitem que o sistema gere um novo boleto em cada ciclo.
Como tratar upgrade e downgrade de planos?
Imagine este cenário:
Um cliente paga R$ 100 por mês.
No dia 15, troca para um plano de R$ 200.
O que acontece?
Existem algumas possibilidades:
Cobrar R$ 200 imediatamenteouCobrar somente a diferença proporcionalouManter o plano antigo até o próximo ciclo
Isso precisa ser decidido como regra de negócio.
O cálculo proporcional é chamado de prorrata.
Sempre que possível, utilize os mecanismos fornecidos pelo próprio sistema de billing para realizar esse cálculo.
Isso evita criar uma segunda lógica financeira paralela dentro do seu backend.
Como funciona o cancelamento?
Também existem duas estratégias comuns.
Cancelamento imediato
A assinatura termina imediatamente.
Pode ser utilizado quando o serviço também precisa ser interrompido naquele momento.
Cancelamento no fim do ciclo
Imagine que o cliente pagou até 30 de setembro e cancele no dia 10.
O sistema registra que não haverá renovação, mas mantém o acesso até o dia 30.
Em muitos SaaS essa abordagem proporciona uma experiência melhor.
Seu banco pode manter informações como:
status: activecancel_at_period_end: truecurrent_period_end: 2026-09-30
Quando o período terminar e o gateway atualizar a assinatura, o acesso é encerrado.
Quais dados salvar no banco?
Não transforme o banco local em uma cópia integral da plataforma de pagamento.
Salve o que sua aplicação realmente precisa.
Uma estrutura poderia ter:
customers- id- user_id- provider_customer_idsubscriptions- id- customer_id- provider_subscription_id- plan_id- status- current_period_start- current_period_end- cancel_at_period_endpayment_events- id- provider_event_id- event_type- processed_atpayments- id- provider_payment_id- subscription_id- amount- status- paid_at
A arquitetura exata depende do sistema.
O ponto importante é manter uma ligação clara entre seus registros e os identificadores externos do gateway.
Seu banco ou o gateway: quem deve ser a fonte da verdade?
Esse é um dos pontos mais delicados da arquitetura.
Você não quer dois sistemas tentando decidir independentemente se uma assinatura está ativa.
Uma estratégia saudável é:
O gateway é a fonte de verdade para eventos financeiros.
Seu banco recebe e armazena o estado necessário para que a aplicação funcione.
Por exemplo:
Gateway confirma pagamento↓Webhook chega↓Seu backend valida↓Banco atualiza assinatura↓Sistema libera acesso
Não faça o caminho inverso:
Usuário clicou em pagar↓Sistema assume que pagou
Entre intenção de pagamento e pagamento confirmado existe um pequeno abismo. É justamente ali que bugs financeiros adoram montar acampamento.
O que fazer quando um webhook falhar?
Não trate webhooks como eventos descartáveis.
Registre-os.
Uma arquitetura mais robusta pode funcionar assim:
Webhook recebido↓Validar autenticidade↓Salvar evento↓Responder 200↓Processar↓Atualizar banco
Em arquiteturas maiores, o processamento pode acontecer através de uma fila.
Isso traz uma vantagem importante.
Se alguma dependência ficar indisponível, você ainda possui o evento original e pode tentar processá-lo novamente.
Também é recomendável manter algum mecanismo de conciliação.
Periodicamente:
Gateway↕Seu banco
compare os estados importantes.
Webhooks são fundamentais, mas conciliação adiciona uma segunda camada de segurança operacional.
Segurança em integrações de pagamentos
Uma integração de pagamentos precisa ser pensada partindo do princípio de que qualquer endpoint financeiro é sensível.
Algumas práticas essenciais:
nunca exponha secret keys no frontend;
mantenha credenciais em variáveis de ambiente;
valide a assinatura dos webhooks;
utilize HTTPS;
utilize tokenização;
não armazene dados desnecessários do cartão;
implemente idempotência;
mantenha logs dos eventos importantes;
aplique permissões mínimas às credenciais;
separe ambientes de teste e produção.
Chaves secretas pertencem ao servidor.
Nunca coloque uma chave privada dentro de JavaScript entregue ao navegador.
Sandbox: nunca teste pagamentos diretamente em produção
Gateways normalmente oferecem um ambiente de testes.
Use-o.
Seu processo de homologação deveria simular pelo menos:
Pagamento aprovadoPagamento recusadoCartão inválidoCartão expiradoTimeoutWebhook duplicadoWebhook atrasadoAssinatura canceladaUpgradeDowngradeReembolsoPagamento vencidoFalha temporária do backend
Não teste somente o caminho feliz.
Em pagamentos, o caminho feliz costuma ser justamente a parte mais fácil.
Principais erros ao integrar pagamentos recorrentes
Liberar o sistema pelo redirecionamento do checkout
O acesso deve depender da confirmação financeira recebida do provedor.
Ignorar webhooks
Sem eles, seu sistema terá dificuldade para acompanhar eventos que acontecem fora da sessão atual do usuário.
Não verificar a assinatura do webhook
Isso pode permitir que notificações falsas sejam processadas.
Não implementar idempotência
O mesmo evento pode chegar novamente e gerar ações duplicadas.
Armazenar dados sensíveis sem necessidade
Utilize tokenização e componentes de pagamento seguros.
Criar a própria lógica de recorrência sem necessidade
Gateways especializados já tratam assinatura, datas, cobrança e vários cenários de falha.
Bloquear clientes imediatamente
Defina uma política de tolerância para pagamentos recusados.
Não testar cancelamento e troca de plano
Uma integração não termina no checkout.
O ciclo completo da assinatura precisa funcionar.
Stripe, Mercado Pago, Asaas, Pagar.me ou PagBank?
A escolha depende principalmente do produto.
Stripe: possui uma infraestrutura bastante ampla de billing, assinaturas, checkout, portal do cliente e modelos de cobrança mais sofisticados.
Mercado Pago: possui API própria para assinaturas, gerenciamento de cobranças recorrentes e eventos específicos por webhook.
Asaas: permite criar assinaturas que geram cobranças periodicamente e trabalhar com boleto, Pix e cartão, além de possuir uma estrutura própria para Pix Automático.
Pagar.me: oferece recursos de planos e assinaturas pela API, incluindo diferentes intervalos e formas de cobrança.
PagBank: possui estrutura de planos, assinantes e assinaturas em sua API de pagamentos recorrentes, além de checkout e links recorrentes em cenários específicos.
Não escolha apenas pelo nome mais conhecido.
Compare o gateway com a operação real do sistema que está sendo desenvolvido.
Preciso criar um sistema de cobrança do zero?
Na maioria dos projetos, não.
Existe uma diferença entre:
integrar pagamentos ao seu sistema
e
construir uma infraestrutura financeira completa.
Para um SaaS, ERP, plataforma interna ou aplicativo, normalmente faz mais sentido utilizar um provedor especializado para processar pagamentos enquanto seu sistema controla:
usuáriosplanospermissõesrecursos disponíveisregras comerciaisexperiência do clientedados operacionais
Isso reduz drasticamente a complexidade.
A arquitetura ideal de pagamento recorrente
Uma implementação robusta pode ser resumida assim:
USUÁRIO ↓SEU SISTEMA ↓BACKEND ↓GATEWAY DE PAGAMENTO ↓BANCO / CARTÃO / PIXGATEWAY ↓WEBHOOK ↓VALIDAÇÃO ↓REGISTRO DO EVENTO ↓BANCO DE DADOS ↓REGRA DE ACESSO ↓SISTEMA ATUALIZADO
Essa arquitetura cria uma separação clara.
O gateway movimenta o dinheiro.
Seu backend interpreta os eventos.
Seu banco mantém o estado necessário.
E o sistema entrega ou restringe funcionalidades de acordo com esse estado.
Checklist antes de colocar pagamentos recorrentes em produção
Antes do lançamento, confira se:
clientes e assinaturas possuem IDs externos armazenados;
chaves privadas existem somente no backend;
webhooks estão configurados;
os webhooks têm validação de autenticidade;
eventos são processados de maneira idempotente;
existe histórico de eventos;
pagamentos recusados foram testados;
cancelamentos foram testados;
upgrades e downgrades foram testados;
existe política para inadimplência;
existe um fluxo para atualização da forma de pagamento;
o sistema sabe recuperar uma assinatura após regularização;
existe separação entre sandbox e produção;
os eventos financeiros importantes podem ser conciliados.
Perguntas frequentes sobre pagamentos recorrentes
Como implementar pagamento recorrente em um sistema?
O caminho mais comum é integrar o backend a uma API de pagamentos que ofereça assinaturas. O sistema cria ou associa o cliente, inicia a assinatura e recebe atualizações por webhooks. Esses eventos atualizam o estado da assinatura dentro do banco de dados e controlam o acesso aos recursos.
Preciso salvar o cartão do cliente?
Normalmente não. Gateways oferecem tokenização, checkout hospedado ou componentes seguros para evitar que sua aplicação precise armazenar diretamente os dados completos do cartão.
O que é um webhook de pagamento?
É uma notificação enviada pelo gateway para o backend quando ocorre algum evento, como pagamento aprovado, pagamento recusado, cancelamento ou alteração de uma assinatura.
Pix pode ser utilizado para pagamentos recorrentes?
Sim. É possível gerar cobranças Pix a cada ciclo e também utilizar o Pix Automático quando a instituição ou provedor integrado oferecer suporte. No Pix Automático, o cliente concede uma autorização para cobranças futuras dentro das condições estabelecidas.
Qual API usar para pagamento recorrente?
Depende do modelo de negócio, meios de pagamento necessários, países atendidos, custos, qualidade da API, webhooks, recursos de assinatura, conciliação e outras necessidades do projeto.
Qual é a diferença entre cobrança recorrente e assinatura?
A assinatura representa a relação contínua entre cliente, plano e período contratado. As cobranças são os eventos financeiros gerados durante essa assinatura.
O que acontece quando um pagamento recorrente falha?
O sistema pode receber uma notificação de falha, realizar novas tentativas conforme o gateway utilizado, avisar o usuário, solicitar atualização do meio de pagamento e aplicar um período de tolerância antes de suspender o acesso.
É possível integrar pagamentos recorrentes em um sistema próprio?
Sim. Essa é uma das aplicações mais comuns de APIs de pagamento. Um sistema personalizado pode integrar a cobrança diretamente ao cadastro de clientes, planos, permissões, contratos, dashboards e demais processos da empresa.
Pagamentos recorrentes fazem parte do produto, não apenas do financeiro
Quando pagamentos são adicionados a um sistema, existe a tentação de enxergar a integração apenas como mais uma API.
Mas cobrança recorrente afeta diretamente a experiência do usuário.
Ela determina quando o cliente entra.
Quando troca de plano.
Quando perde acesso.
Quando recupera a conta.
Quando recebe uma nova cobrança.
E quando encerra o relacionamento com o produto.
Por isso, uma boa integração precisa conectar tecnologia, experiência e regras de negócio.
O gateway é apenas uma das peças.
A arquitetura do sistema é o que faz tudo funcionar em conjunto.
Precisa integrar pagamentos ao seu sistema?
Na Menzzo, desenvolvemos sistemas personalizados para empresas que precisam centralizar processos e transformar regras específicas de operação em software.
Isso inclui integrações com meios de pagamento, assinaturas, APIs, automações, painéis administrativos e fluxos personalizados de cobrança.
Em vez de adaptar sua empresa a vários softwares desconectados, o sistema pode ser desenvolvido em torno da forma como sua operação realmente funciona.
Fale com a Menzzo e descubra como estruturar um sistema personalizado para o seu negócio.